
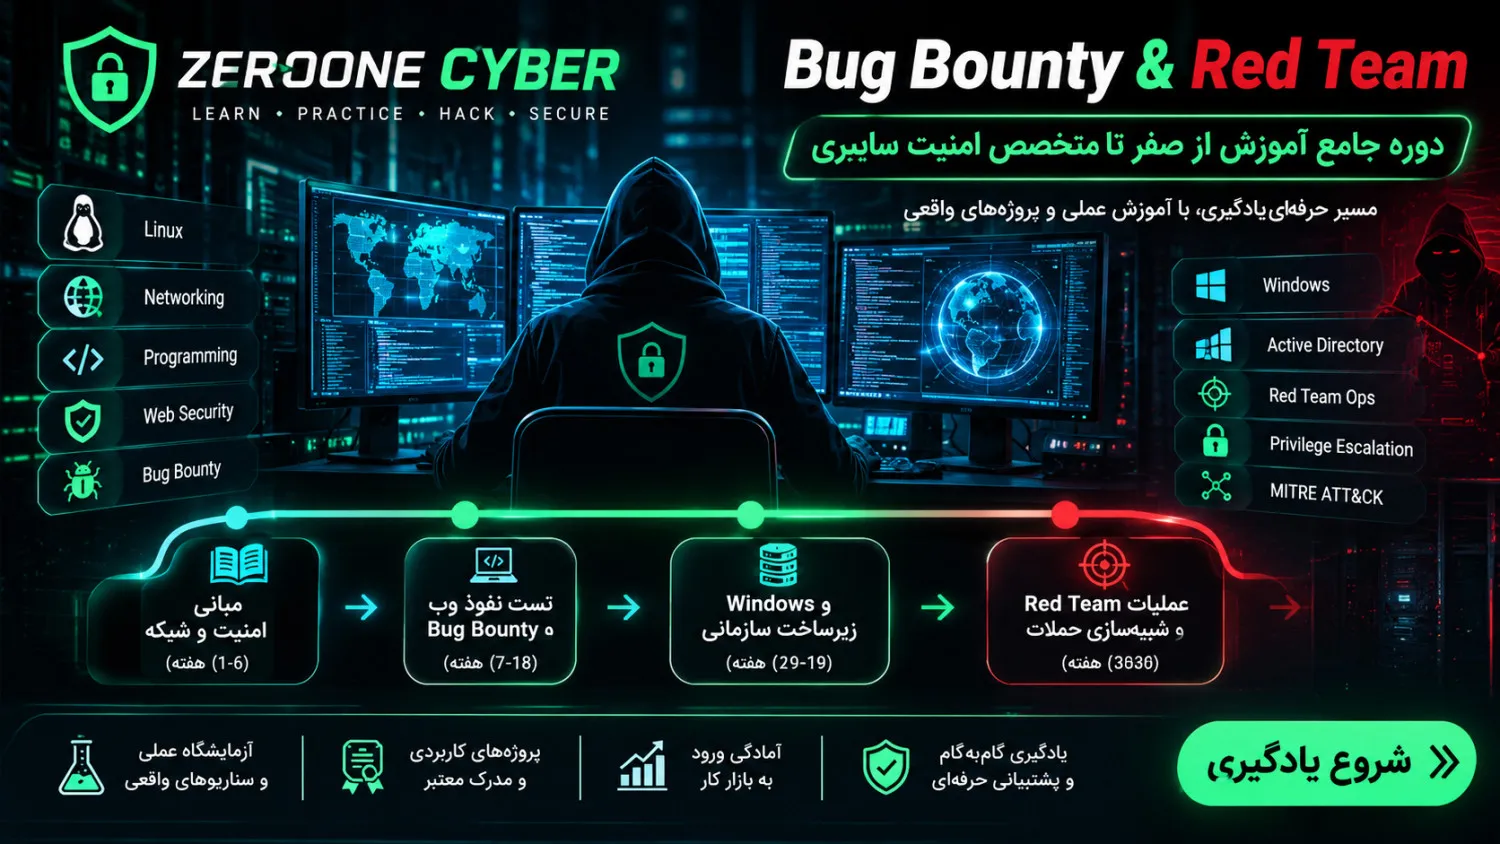
اگر هدفت این است که از یک فرد مبتدی به یک متخصص واقعی در حوزه امنیت سایبری تبدیل شوی، باید دو مسیر Bug Bounty و Red Team را بهصورت اصولی یاد بگیری.
این دو مسیر به یکدیگر مرتبط هستند، اما هدف و مهارتهای متفاوتی دارند:
-
Bug Bounty: پیدا کردن آسیبپذیریهای امنیتی در وبسایتها و سرویسهای مجاز و گزارش مسئولانه آنها، گاهی در ازای دریافت پاداش.
-
Red Team: شبیهسازی حملات واقعی برای ارزیابی امنیت سازمان، زیرساخت، شبکه، سیستمها و توانایی تیم دفاعی.
پیشنهاد من این است که ابتدا پایههای مشترک را یاد بگیری، سپس وارد تست نفوذ وب و Bug Bounty شوی و در ادامه تخصص Red Team را دنبال کنی.
۱. نقشه راه کلی
-
مرحله اول: مبانی امنیت و شبکه
Linux، Networking، TCP/IP، DNS، HTTP و مفاهیم امنیت
۴ تا ۶ هفته -
مرحله دوم: برنامهنویسی و اسکریپتنویسی
Python، Bash، JavaScript، SQL و Git
۴ تا ۶ هفته -
مرحله سوم: تست نفوذ وب
HTTP، Cookies، Sessions، Authentication، API و OWASP
۶ تا ۸ هفته -
مرحله چهارم: Bug Bounty
Recon، Asset Discovery، Vulnerability Hunting و گزارشنویسی
۸ تا ۱۲ هفته -
مرحله پنجم: تست نفوذ شبکه و سیستمعامل
Windows، Linux، Active Directory، Privilege Escalation
۶ تا ۸ هفته -
مرحله ششم: Red Team Operations
Adversary Emulation، امنیت هویت، شبکه، شبیهسازی حملات و گزارش
۸ تا ۱۲ هفته -
مرحله هفتم: پروژه نهایی و ورود به بازار کار
آزمایشگاه عملی، گزارش حرفهای، Portfolio و سناریوی ارزیابی امنیت
۴ هفته
زمان پیشنهادی کل: حدود ۹ تا ۱۲ ماه با تمرین مستمر.
این زمانها تخمینی هستند و با توجه به دانش قبلی و میزان تمرین تغییر میکنند.
بخش اول: آموزش پایهای مشترک
۲. Linux برای متخصصان امنیت
اولین مهارتی که باید یاد بگیری، کار با لینوکس است.
موضوعات آموزشی:
-
ساختار فایلها و پوشهها
-
دستورات پایه ترمینال
-
مدیریت کاربران و گروهها
-
مدیریت Permissionها
-
مدیریت Processها
-
کار با سرویسها
-
مدیریت شبکه در لینوکس
-
Bash Scripting
-
مدیریت بستهها
-
لاگها و عیبیابی سیستم
دستورات ضروری برای تمرین:
pwd
ls -la
cd /var/log
whoami
id
uname -a
ip addr
ss -tulnp
ps aux
find /var/www -type f
تمرین عملی:
-
نصب Kali Linux در VirtualBox
-
ایجاد دو کاربر
-
تنظیم سطح دسترسی فایلها
-
بررسی سرویسهای فعال
-
مشاهده لاگ ورود کاربران
-
نوشتن یک اسکریپت Bash برای جمعآوری اطلاعات سیستم
۳. Networking و پروتکلها
بدون شناخت شبکه، درک تست نفوذ بسیار دشوار خواهد بود.
| موضوع | مواردی که باید یاد بگیری |
|---|---|
| TCP/IP | ارتباطات شبکه |
| OSI | هفت لایه شبکه |
| DNS | تبدیل دامنه به IP |
| HTTP/HTTPS | ارتباط مرورگر و سرور |
| TCP/UDP | پروتکلهای انتقال |
| Routing | مسیریابی |
| NAT | ترجمه آدرس |
| Firewall | کنترل ترافیک |
| VPN | تونل ارتباطی |
| TLS | رمزنگاری ارتباطات |
تمرین:
ping example.com
nslookup example.com
dig example.com
traceroute example.com
curl -I https://example.com
هدف این مرحله این است که بتوانی مسیر ارتباط یک کاربر با سرور را تحلیل کنی.
۴. برنامهنویسی برای امنیت
لازم نیست در ابتدا برنامهنویس حرفهای باشی، اما باید بتوانی کد بخوانی، ابزار بسازی و رفتار برنامهها را تحلیل کنی.
زبانهای پیشنهادی:
-
Python: اتوماسیون و ساخت ابزار امنیتی
-
Bash: خودکارسازی وظایف لینوکس
-
JavaScript: درک آسیبپذیریهای سمت کاربر و وب
-
SQL: شناخت پایگاه داده و تزریق SQL
-
PowerShell: مدیریت و تحلیل محیط Windows
اولین پروژه عملی Python:
ساخت یک ابزار ساده برای بررسی وضعیت HTTP چند آدرس مجاز:
import requeststargets = [ "https://example.com", "https://www.iana.org"]for target in targets: try: response = requests.get(target, timeout=5) print(target, response.status_code) except requests.RequestException as error: print(target, error)تمرین را فقط روی سرویسهایی انجام بده که اجازه بررسی آنها را داری.
بخش دوم: مسیر تخصصی Bug Bounty
۵. شناخت معماری وب و تست نفوذ
قبل از شکار باگ باید بفهمی یک وبسایت چگونه کار میکند.
سرفصلهای ضروری:
-
Client و Server
-
Request و Response
-
HTTP Methods
-
Headers
-
Cookies
-
Session Management
-
Authentication و Authorization
-
REST API و JSON
-
Same-Origin Policy
-
CORS
-
WebSocket
-
JWT
-
ساختار پایگاه داده
ابزارهای مورد نیاز
Burp Suite
تحلیل درخواستها، تست امنیت وب و بررسی آسیبپذیریها
OWASP ZAP
تحلیل و تست امنیت برنامههای وب
Postman
بررسی API و تست درخواستهای HTTP
Nmap
شناخت سرویسها و بررسی شبکههای مجاز
۶. یادگیری آسیبپذیریهای وب (OWASP)
این بخش قلب مسیر Bug Bounty است.
| آسیبپذیری | آنچه باید یاد بگیری |
|---|---|
| XSS | Reflected، Stored، DOM |
| SQL Injection | انواع SQLi و روش تشخیص |
| IDOR | دسترسی غیرمجاز به منابع دیگران |
| Broken Access Control | ضعف کنترل دسترسی |
| SSRF | درخواست سمت سرور |
| CSRF | جعل درخواست بین سایتی |
| XXE | پردازش ناامن XML |
| SSTI | تزریق در قالبهای سمت سرور |
| Authentication Flaws | ضعف احراز هویت |
| Business Logic | ضعف منطق تجاری |
| File Upload | آپلود ناامن فایل |
| Path Traversal | دسترسی خارج از مسیر مجاز |
| Information Disclosure | افشای اطلاعات |
| API Security | ضعفهای امنیت API |
ترتیب پیشنهادی یادگیری:
-
ابتدا XSS و SQL Injection
-
سپس IDOR و Broken Access Control
-
بعد Authentication و Session
-
سپس SSRF و SSTI
-
در پایان Business Logic و API Security
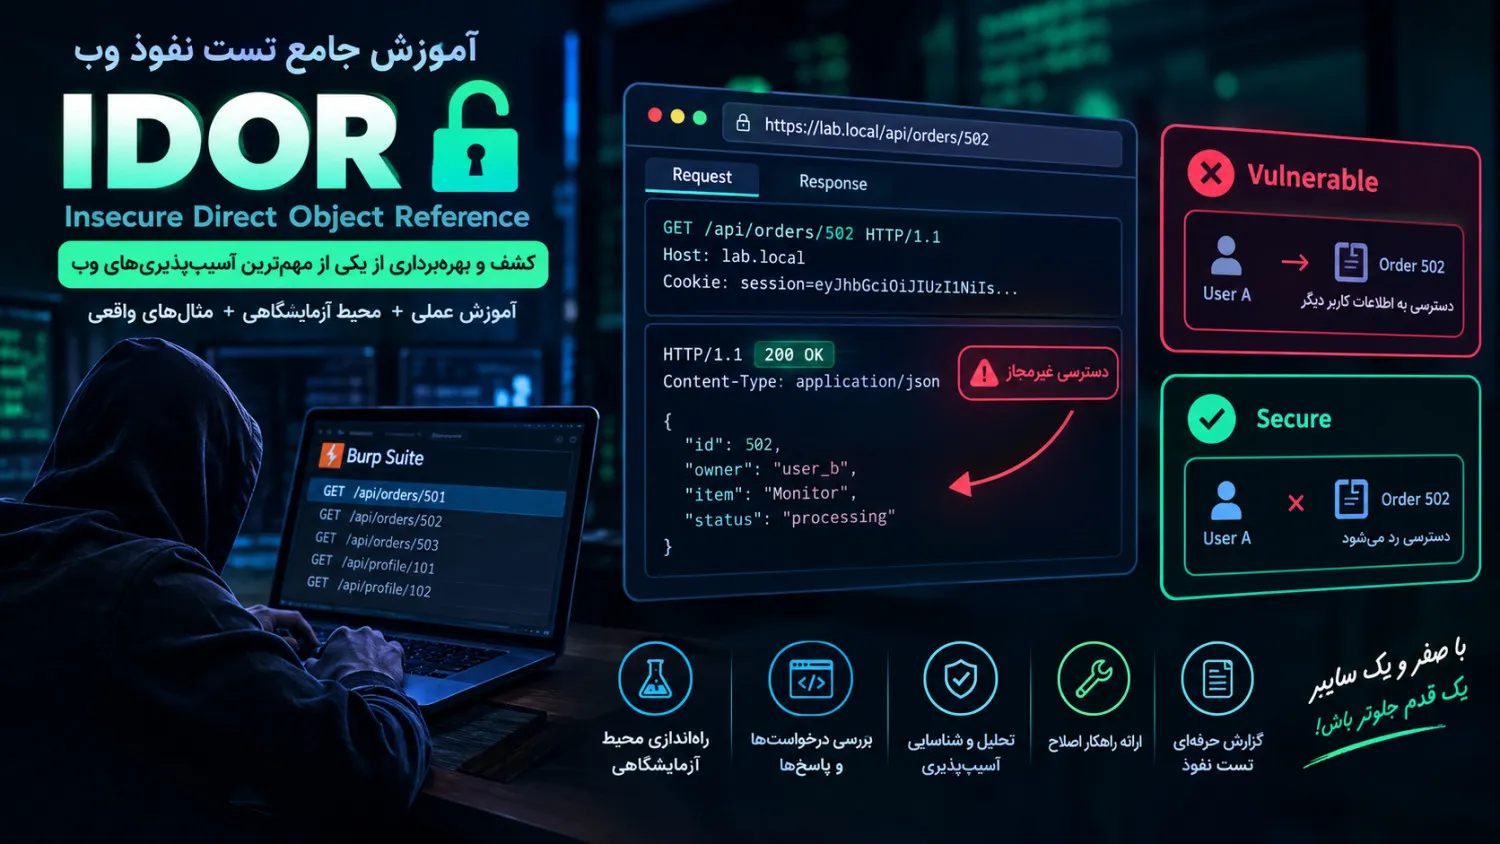
آموزش عملی نمونه: درک آسیبپذیری IDOR
فرض کن در آزمایشگاه خودت یک API با این آدرس داری:
GET /api/profile/1001
Authorization: Bearer USER_TOKEN
پاسخ فرضی:
{
  "id": 1001,
  "username": "tester",
  "role": "user"
}
حالا باید بررسی کنی آیا سیستم مالکیت منابع را سمت سرور کنترل میکند یا صرفاً به شناسه ارسالی اعتماد دارد.
سناریوی آزمایشگاهی:
-
دو حساب آزمایشی A و B بساز.
-
با حساب A وارد شو.
-
درخواست دریافت پروفایل خودت را در Burp Suite ثبت کن.
-
شناسه منبع را در محیط آزمایشگاهی به شناسه حساب B تغییر بده.
-
بررسی کن سرور چه پاسخی میدهد.
-
نتیجه را مستند کن.
معیار تشخیص آسیبپذیری
سرور مالکیت منبع را بررسی میکند و دسترسی غیرمجاز را رد میکند.
حساب A میتواند اطلاعات خصوصی حساب B را دریافت کند.
این سناریو صرفاً برای محیط آزمایشگاهی یا سامانهای است که مجوز تست آن را داری.
۷. Reconnaissance؛ شناسایی در Bug Bounty
یکی از مهمترین مهارتهای شکار باگ، شناسایی درست محدوده هدف است.
موضوعات:
-
Domain Enumeration
-
Subdomain Discovery
-
DNS Enumeration
-
Technology Fingerprinting
-
Asset Discovery
-
Endpoint Discovery
-
JavaScript Analysis
-
API Endpoint Discovery
-
بررسی سطح حمله (Attack Surface)
ابزارهای پیشنهادی:
| ابزار | کاربرد |
|---|---|
| Subfinder | شناسایی زیردامنهها |
| Amass | کشف داراییهای دامنه |
| httpx | بررسی سرویسهای HTTP |
| Nuclei | بررسی الگوهای شناختهشده |
| Katana | کشف مسیرهای وب |
| ffuf | کشف مسیرها در محدوده مجاز |
| Wayback Machine | بررسی تاریخچه URLها |
نکته مهم: هیچکدام از این ابزارها مجوز تست ایجاد نمیکنند. فقط داراییهای داخل Scope و با رعایت محدودیتهای برنامه را بررسی کن.
۸. شکار باگ و گزارشنویسی
در این مرحله باید یاد بگیری که یک یافته واقعی را از یک هشدار اشتباه ابزار تشخیص بدهی.
فرآیند حرفهای:
-
انتخاب برنامه Bug Bounty و مطالعه قوانین
-
شناسایی داراییهای داخل Scope
-
بررسی سطح حمله و نقاط ورودی
-
شناسایی رفتار مشکوک
-
اعتبارسنجی در محدوده مجاز با کمترین اثر
-
ثبت شواهد و مراحل بازتولید
-
ارزیابی تأثیر امنیتی و شدت آسیبپذیری
-
ارسال گزارش مسئولانه
پلتفرمهای تمرین و فعالیت
بخش سوم: مسیر تخصصی Red Team
در Red Team فقط با یک وبسایت سروکار نداری؛ باید بتوانی امنیت یک محیط سازمانی را در ابعاد مختلف ارزیابی کنی.
۹. Windows و PowerShell
موضوعات:
-
معماری Windows
-
کاربران و گروهها
-
Windows Services
-
NTFS Permissions
-
Registry
-
Event Logs
-
PowerShell
-
Windows Authentication
-
Local Security Policies
-
Windows Firewall
-
امنیت سیستمعامل
تمرین عملی:
-
نصب Windows 11 در ماشین مجازی
-
ساخت چند کاربر
-
تنظیم سطح دسترسی
-
بررسی Event Viewer
-
تحلیل فرآیندهای در حال اجرا
-
بررسی سیاستهای امنیتی
۱۰. Active Directory
Active Directory یکی از مهمترین موضوعات Red Team سازمانی است.
سرفصلها:
-
Domain و Forest
-
Domain Controller
-
Organizational Units
-
Group Policy
-
Kerberos
-
LDAP
-
NTLM
-
Service Accounts
-
Privileged Groups
-
Delegation
-
Group Policy Security
-
Active Directory Misconfigurations
ابزارهای آموزشی:
-
BloodHound CE
-
SharpHound
-
PingCastle
-
PowerView
-
Impacket
در ابتدا باید معماری AD و نقاط ضعف پیکربندی را بفهمی. سپس در آزمایشگاه اختصاصی، شناسایی مسیرهای دسترسی غیرمجاز و روشهای اصلاح آنها را تمرین کنی.
۱۱. Privilege Escalation
یاد بگیر چگونه ضعفهای پیکربندی باعث افزایش سطح دسترسی میشوند و چگونه آنها را شناسایی و رفع کنی.
Linux Privilege Escalation:
-
SUID/SGID
-
Linux Capabilities
-
Sudo Misconfiguration
-
Cron Jobs
-
File Permissions
-
Service Misconfiguration
-
Kernel Vulnerabilities
-
Environment Variables
Windows Privilege Escalation:
-
Weak Service Permissions
-
Unquoted Service Paths
-
Insecure Registry Permissions
-
Token Privileges
-
Scheduled Tasks
-
Misconfigured Services
-
Local Group Membership
تمرین پیشنهادی: ساخت دو ماشین مجازی Linux و Windows با تنظیمات آسیبپذیر کنترلشده و بررسی علت وجود هر ضعف.
۱۲. عملیات Red Team
در این مرحله وارد شبیهسازی سناریوهای سازمانی میشوی.
| حوزه | مهارت |
|---|---|
| Planning | طراحی سناریو و تعیین Scope |
| Recon | شناسایی زیرساخت |
| Initial Access | ارزیابی مسیرهای ورود |
| Execution | بررسی اجرای کنترلشده |
| Persistence | شناخت خطر ماندگاری و روشهای کشف |
| Privilege Escalation | بررسی افزایش سطح دسترسی |
| Lateral Movement | شناخت حرکت جانبی |
| Defense Evasion | شناخت روشهای دور زدن کنترلها و کشف آنها |
| Exfiltration | ارزیابی خطر خروج داده |
| Reporting | مستندسازی و پیشنهاد اصلاح |
این سرفصلها باید در چارچوب شبیهسازی مجاز و کنترلشده آموزش داده شوند؛ نه روی شبکه یا حسابهای واقعی بدون مجوز.
۱۳. ابزارهای تخصصی Red Team
BloodHound CE
تحلیل روابط و مسیرهای دسترسی در Active Directory
مستندات رسمی
Metasploit Framework
آزمایش و اعتبارسنجی آسیبپذیریها در آزمایشگاه
مستندات رسمی
MITRE ATT&CK
چارچوب شناخت تکنیکها و رفتار مهاجمان
مستندات رسمی
Atomic Red Team
آزمایش کنترلهای دفاعی با تستهای کوچک و مستند
مستندات رسمی
Caldera
شبیهسازی رفتار مهاجمان و ارزیابی دفاع سازمانی
مستندات رسمی
Sysmon
ثبت رویدادهای سیستمی برای تحلیل و کشف فعالیتها
مستندات رسمی
بخش چهارم: ساخت آزمایشگاه حرفهای هک و امنیت
برای اینکه بتوانی تمام این مهارتها را عملی یاد بگیری، باید یک آزمایشگاه شخصی بسازی.
۱۴. تجهیزات و نرمافزارهای موردنیاز
| نرمافزار | کاربرد |
|---|---|
| VirtualBox | اجرای ماشین مجازی |
| Kali Linux | محیط تست نفوذ |
| Ubuntu Server | سرور آزمایشگاهی |
| Windows Server | تمرین Active Directory |
| Windows 11 | سیستم کاربر |
| OWASP Juice Shop | آزمایشگاه آسیبپذیری وب |
| Metasploitable 2 | تمرین امنیت سیستم |
| Security Onion | تحلیل و مانیتورینگ امنیتی |
لینکها:
ساختار پیشنهادی آزمایشگاه:
Host Computer
سیستم اصلی و VirtualBox
Isolated Lab Network
شبکه داخلی آزمایشگاه، بدون دسترسی ناخواسته به شبکه واقعی
Kali Linux
Testing Machine
Ubuntu
Web Server
Windows Server
Domain Controller
Windows Client
Domain Member
برای امنیت، از شبکه Host-only یا Internal Network استفاده کن، Snapshot بگیر و ماشینهای آسیبپذیر را به شبکه عمومی متصل نکن.
بخش پنجم: برنامه آموزشی ۳۶ هفتهای
این برنامه را میتوانی بهعنوان یک دوره کامل و مرحلهبهمرحله دنبال کنی.
| هفته | موضوع آموزشی | پروژه عملی |
|---|---|---|
| ۱ | مبانی امنیت سایبری | شناخت CIA Triad |
| ۲ | شبکه و TCP/IP | تحلیل ارتباط شبکه |
| ۳ | DNS و HTTP | بررسی Request/Response |
| ۴ | Linux مقدماتی | مدیریت سیستم |
| ۵ | Linux پیشرفته | مدیریت Permission |
| ۶ | Bash | ساخت اسکریپت |
| ۷ | Python | ابزار جمعآوری اطلاعات |
| ۸ | JavaScript و SQL | تحلیل کد و داده |
| ۹ | معماری وب | تحلیل یک وباپ |
| ۱۰ | Burp Suite | رهگیری درخواستها |
| ۱۱ | Authentication | بررسی ورود کاربران |
| ۱۲ | XSS | آزمایشگاه XSS |
| ۱۳ | SQL Injection | آزمایشگاه SQLi |
| ۱۴ | IDOR | تست کنترل دسترسی |
| ۱۵ | SSRF و CSRF | آزمایشگاه وب |
| ۱۶ | SSTI و XXE | آزمایشگاه وب |
| ۱۷ | API Security | تست API |
| ۱۸ | Recon | شناسایی دارایی مجاز |
| ۱۹ | Vulnerability Analysis | اعتبارسنجی یافتهها |
| ۲۰ | Bug Bounty | انتخاب برنامه و Scope |
| ۲۱ | Bug Hunting | تمرین سناریوها |
| ۲۲ | Reporting | نوشتن گزارش باگ |
| ۲۳ | Windows | مدیریت سیستم |
| ۲۴ | PowerShell | اسکریپتنویسی |
| ۲۵ | Active Directory | ساخت Domain |
| ۲۶ | Kerberos و LDAP | تحلیل احراز هویت |
| ۲۷ | Linux Privilege Escalation | آزمایشگاه لینوکس |
| ۲۸ | Windows Privilege Escalation | آزمایشگاه ویندوز |
| ۲۹ | Network Security | ارزیابی شبکه |
| ۳۰ | MITRE ATT&CK | تحلیل تکنیکها |
| ۳۱ | Red Team Planning | طراحی سناریو |
| ۳۲ | Adversary Emulation | شبیهسازی کنترلشده |
| ۳۳ | Detection Engineering | ساخت قوانین تشخیص |
| ۳۴ | Incident Analysis | تحلیل رویدادها |
| ۳۵ | Red Team Assessment | ارزیابی آزمایشگاهی |
| ۳۶ | پروژه نهایی | گزارش حرفهای امنیت |
بخش ششم: منابع آموزشی معتبر
این منابع را بهترتیب در برنامهات قرار بده.
۱. PortSwigger Academy
آموزش مفاهیم و آزمایشگاههای عملی آسیبپذیری وب.
۲. Hack The Box
تمرین ماشینهای آزمایشگاهی و مهارتهای تست نفوذ.
۳. TryHackMe
مسیرهای آموزشی هدایتشده برای مبتدی تا پیشرفته.
۴. MITRE ATT&CK
شناخت ساختار و تکنیکهای عملیات مهاجمان.
۵. SANS
منابع و آموزشهای تخصصی امنیت سازمانی.
بخش هفتم: چطور بفهمی آماده ورود به بازار کار هستی؟
برای اینکه صرفاً ابزارمحور نباشی، باید بتوانی خروجی واقعی تولید کنی.
چکلیست مهارتهای نهایی
0 از 14 مهارت
بازنشانی پیشرفت
پروژههای نهایی که باید انجام بدهی
پروژه Bug Bounty:
-
انتخاب یک برنامه مجاز
-
تحلیل Scope
-
شناسایی سطح حمله
-
تست آسیبپذیریها
-
اعتبارسنجی یافتهها
-
نوشتن حداقل یک گزارش حرفهای
پروژه Red Team:
-
ایجاد شبکه سازمانی آزمایشگاهی
-
راهاندازی Active Directory
-
تعریف سناریوی ارزیابی امنیت
-
شناسایی پیکربندیهای ضعیف
-
اجرای شبیهسازی کنترلشده
-
بررسی لاگها و توانایی تشخیص تیم دفاعی
-
تهیه گزارش نهایی و راهکارهای اصلاح
آموزش ها هفته به هفته آپلود میشوند
دیدگاه شما